在日华人注意!某日本公司660万人信息泄露,160万张身份证件外流……
9月28日,日本**的共享汽车平台之一Times Car宣布,系统遭到黑客非法入侵,约660万个账户的会员信息被第三方窃取。
泄露的内容包括姓名、住址、出生日期、电话、邮箱和驾照信息。
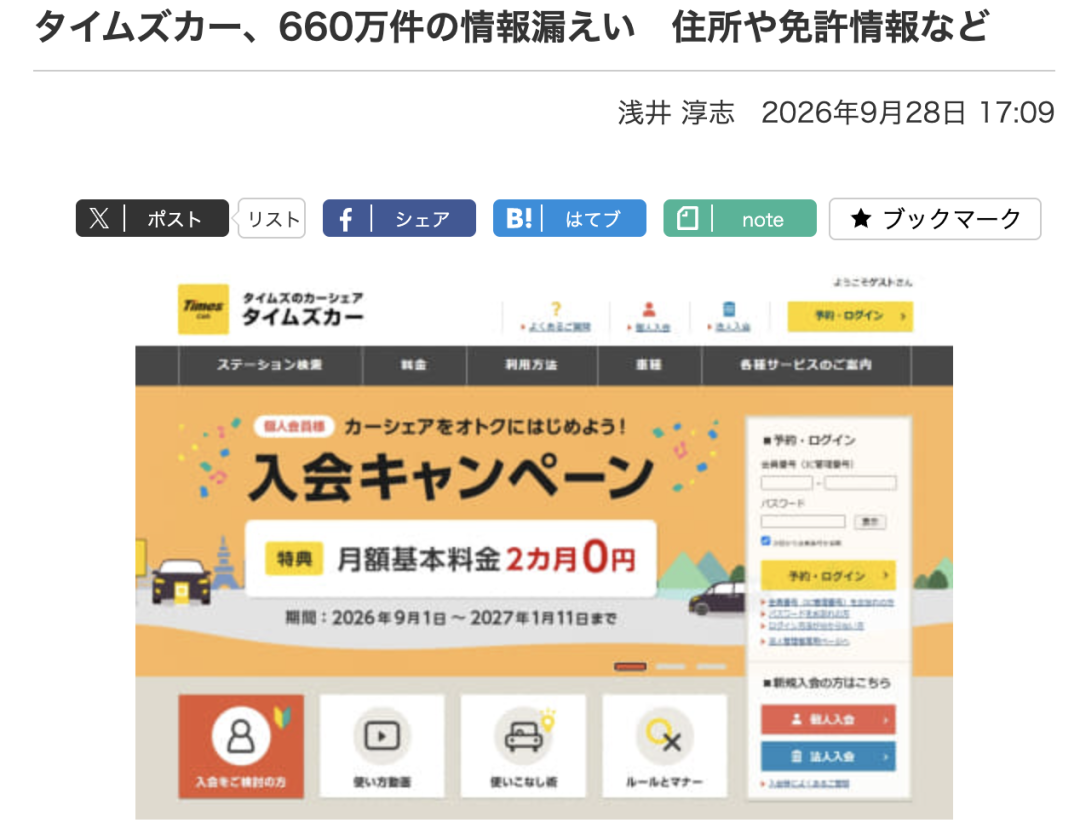
相关新闻报道
尽管信用卡信息没有泄露,密码也做过加密处理。但第二天,公司又补充说明,其中约160万个账户的身份证明文件图像也被盗取了,这些图像主要是驾照照片,也有学生证等身份文件。
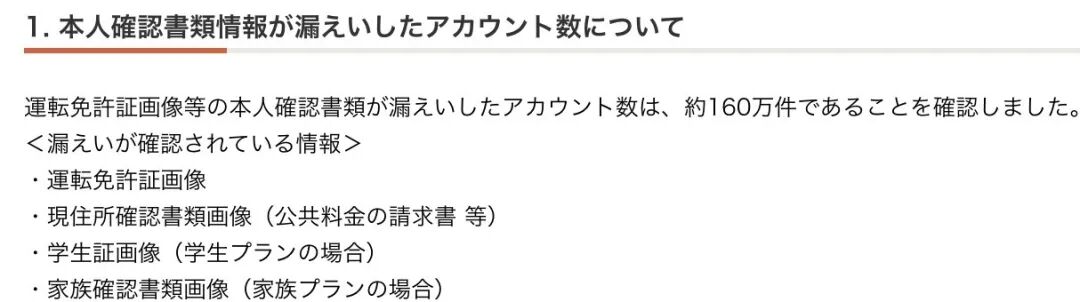
Times Car公布的泄漏内容
要知道Times Car在前几个月刚刚庆祝过会员数超过400万,现在被窃取的账户竟然有660万。
也就是说,不只是现在的会员,已经解除会员的人,申请了却没完成注册的人等等,所有曾经上传过信息的人,信息都已经被窃取了。
在日华人朋友们可能知道,驾照照片等身份证明文件的泄露非常危险。密码泄露了可以修改,信用卡泄露了可以停卡,但身份证明文件上的名字、出生日期和照片是改不了的。
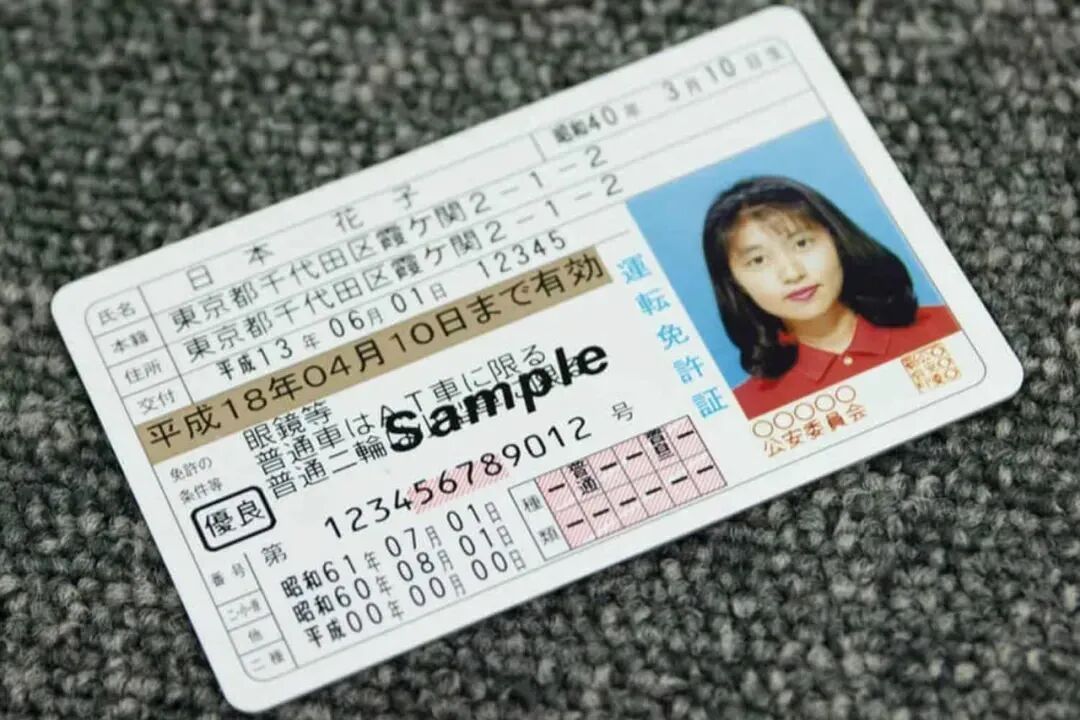
日本驾照示例
这些信息一旦落到坏人手里,可能被拿去在网上冒名开户、申请贷款,也可能被骗子当成自己的身份证明,去注册二手平台或交友软件的账号行骗。
更直接的风险是诈骗短信,如果对方知道你用过Times Car,冒充官方发来的消息就会更容易让人上当受骗。
而这并不是今年日本**的一起大型信息泄漏事件。
9月,日本数字厅宣布,提供给各政府部门使用的业务系统被入侵,约24.6万件公务员和相关企业员工的个人信息可能外泄。
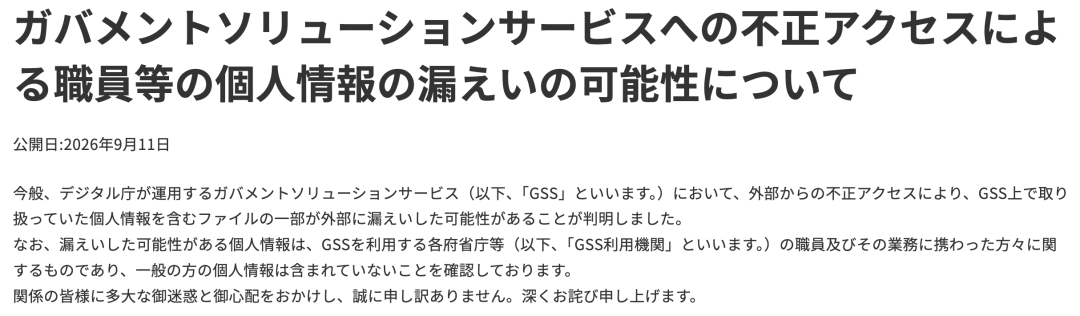
日本数字厅官方公告
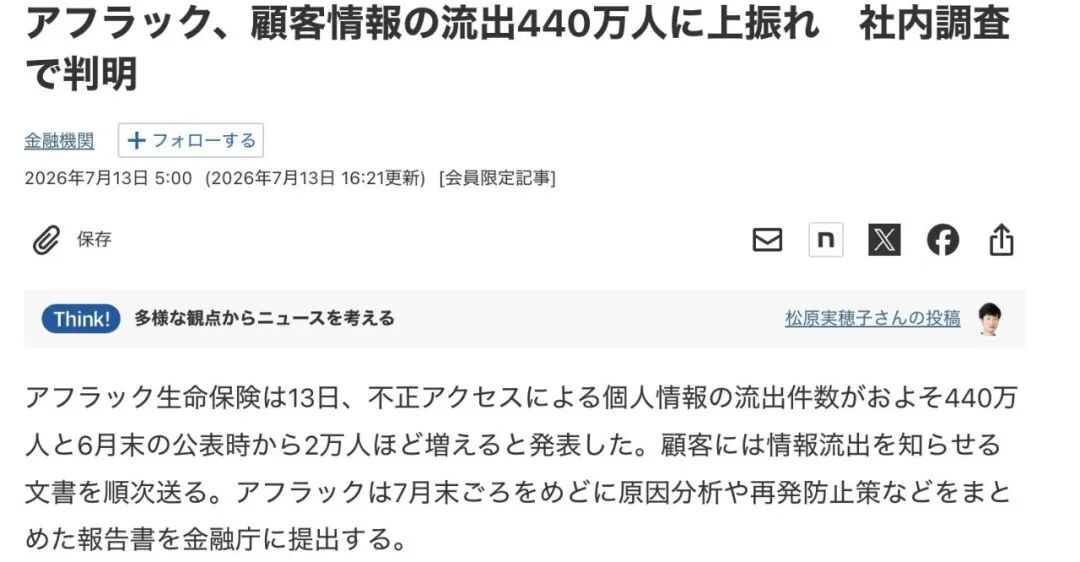
6月,保险公司Aflac约440万名客户的信息泄露,其中约22万人的银行账户信息包含在内。
相关新闻
同月,KDDI旗下的邮箱服务也被曝最多1422万件邮箱地址和密码可能泄露。
大企业接连出事,连政府系统都身陷其中,问题到底出在哪?
首先是Times Car将退会者的信息保存了7年,公司解释是法律要求保存交易记录。
但法律要求保存的只有姓名、住址和出生日期,身份认证文件并不在其中。保存的内容越多,信息泄漏的时候危险就越大。
另一个问题是系统本身的漏洞。比如数字厅泄漏的案例,黑客利用了远程连接设备的漏洞。这类设备相当于员工在外面办公时连回内部网络的一扇门,门锁有漏洞却没及时修补,就等于给黑客留了后门。
日本警察厅的统计显示,今年上半年勒索软件攻击创下历史新高,其中大约一半就是从这种“门”进来的。
对于日本的IT水平,相信很多在日华人朋友也有所耳闻,不少企业和机构内部懂IT的人并不多,系统开发和维护大多交给外包公司,层层转包下来,一旦出现问题,解决、发现、修补都非常缓慢。
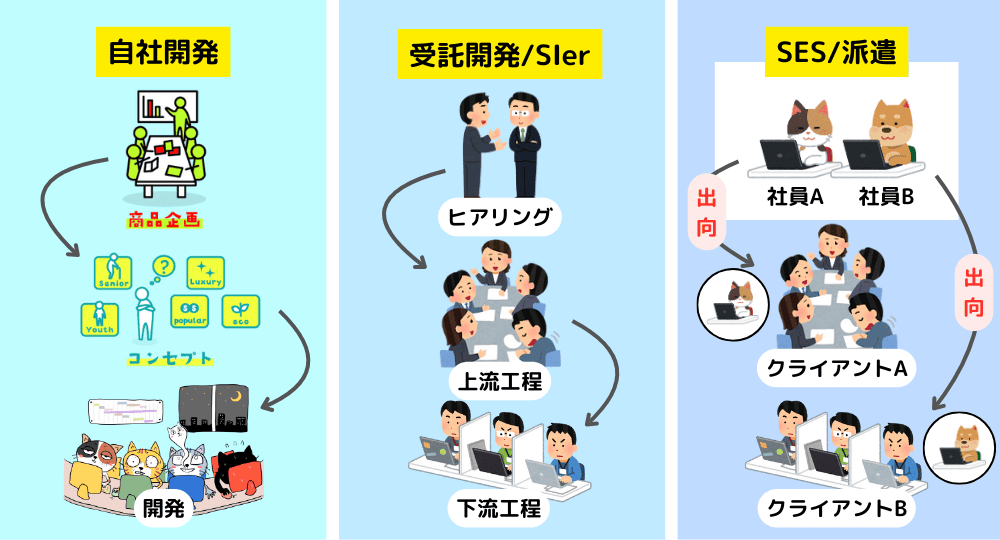
日本IT行业的各种外包方式
比如日本数字厅的信息泄漏案件,6月发现异常到9月对外公布,中间隔了将近两个半月。
在日本生活,交出证件几乎是日常。租房要,办手机要,工作要,注册各种服务也要。作为外国人,要交的情况甚至更多。
很多人总觉得日本做事严谨、规矩多,东西交给大公司、交给政府,应该是放心的。
但当这样的信任一次次被辜负,我们真的还可以放心的交出个人证件信息甚至银行卡号密码吗?
;)
;)